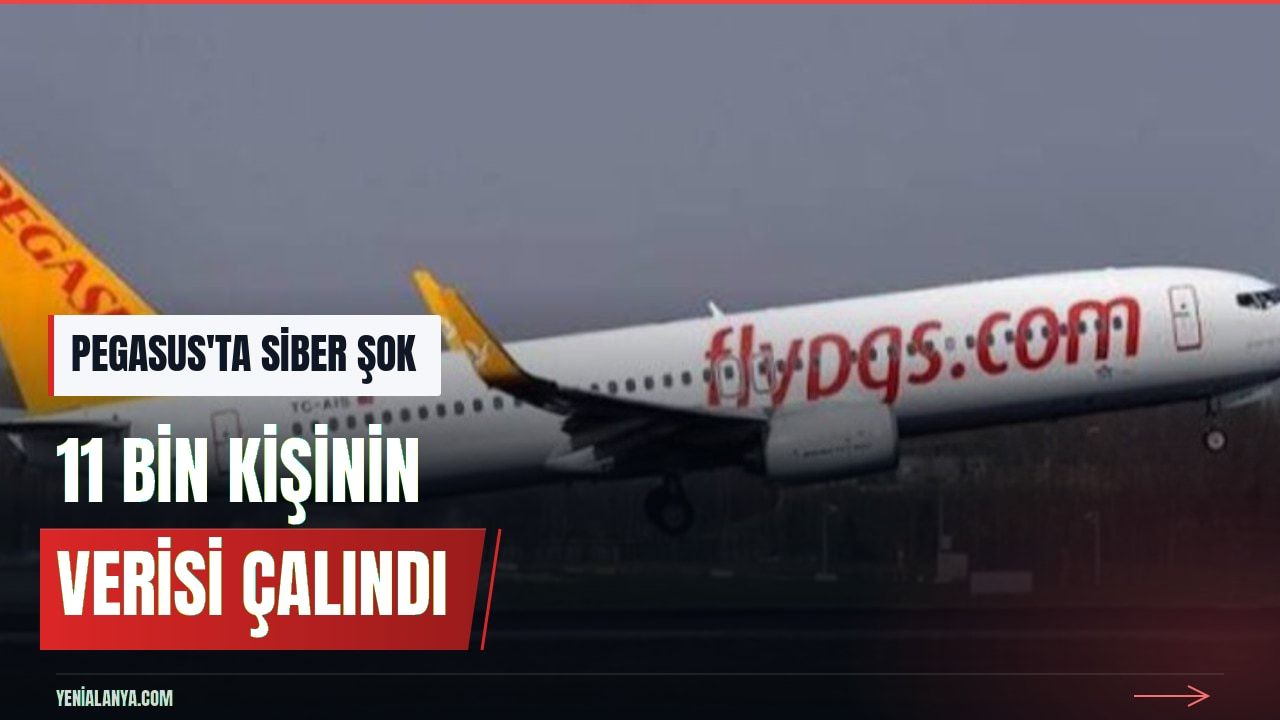
Kişisel Verileri Koruma Kurumu (KVKK), Türkiye'nin önde gelen havayolu şirketlerinden Pegasus'un sistemlerine yetkisiz erişim sağlandığını ve 11 bin 762 kişinin verilerinin sızdırıldığını açıkladı.
KVKK'nın kamuoyu ile paylaştığı bildirim metnine göre, siber saldırganlar şirket sistemlerine yönetici parolası kullanarak giriş yaptı. İlk olarak 12 Ekim'de başlayan veri ihlalinin 26 Ekim'de fark edildiği aktarıldı. Sistemlere yapılan izinsiz giriş sonucunda, ihlalden etkilenen kişilerin kimlik ve iletişim bilgilerinin ele geçirildiği belirtildi.
ÇELİŞKİLİ AÇIKLAMALAR DİKKAT ÇEKTİ
Pegasus, 4 Kasım'da sosyal medyada yayılan veri sızıntısı iddiaları üzerine yaptığı ilk açıklamada, müşteri verilerinin güvende olduğunu öne sürmüştü. Ancak kuruma yapılan resmi bildirim, şirketin ilk beyanıyla örtüşmeyen bir tablo ortaya koydu.
Dark Web Intelligence isimli platform, saldırı öncesinde 173 GB boyutunda verinin çalındığını iddia etmişti. Bu iddialar arasında 430 bin Jira destek kaydı, 37 bin Confluence dosyası ve 18 bin çalışana ait e-posta bilgilerinin ele geçirildiği öne sürülmüştü. Aynı platform yolcuların PNR kayıtları, T.C. kimlik ve pasaport numaraları ile uçuş bilgilerinin de sızdırıldığını iddia etse de KVKK'nın açıkladığı rapor şimdilik sadece kimlik ve iletişim bilgileriyle sınırlı kaldı.
SIZINTI SONRASI HANGİ RİSKLER BULUNUYOR?
Kimlik ve telefon numarası gibi iletişim bilgilerinin siber suçluların eline geçmesi, hedeflenmiş dolandırıcılık riskini doğrudan artırıyor. Verileri sızdırılan yolcuların, Pegasus veya resmi kurumlar adına gönderilmiş gibi görünen sahte e-posta ve SMS'lere (oltalama saldırıları) karşı temkinli olması gerekiyor. Şüpheli bağlantılara tıklanmaması ve kurumsal hesaplara ait parolaların güncellenmesi, bu tür veri ihlallerinin ardından alınabilecek temel dijital güvenlik önlemleri arasında yer alıyor.