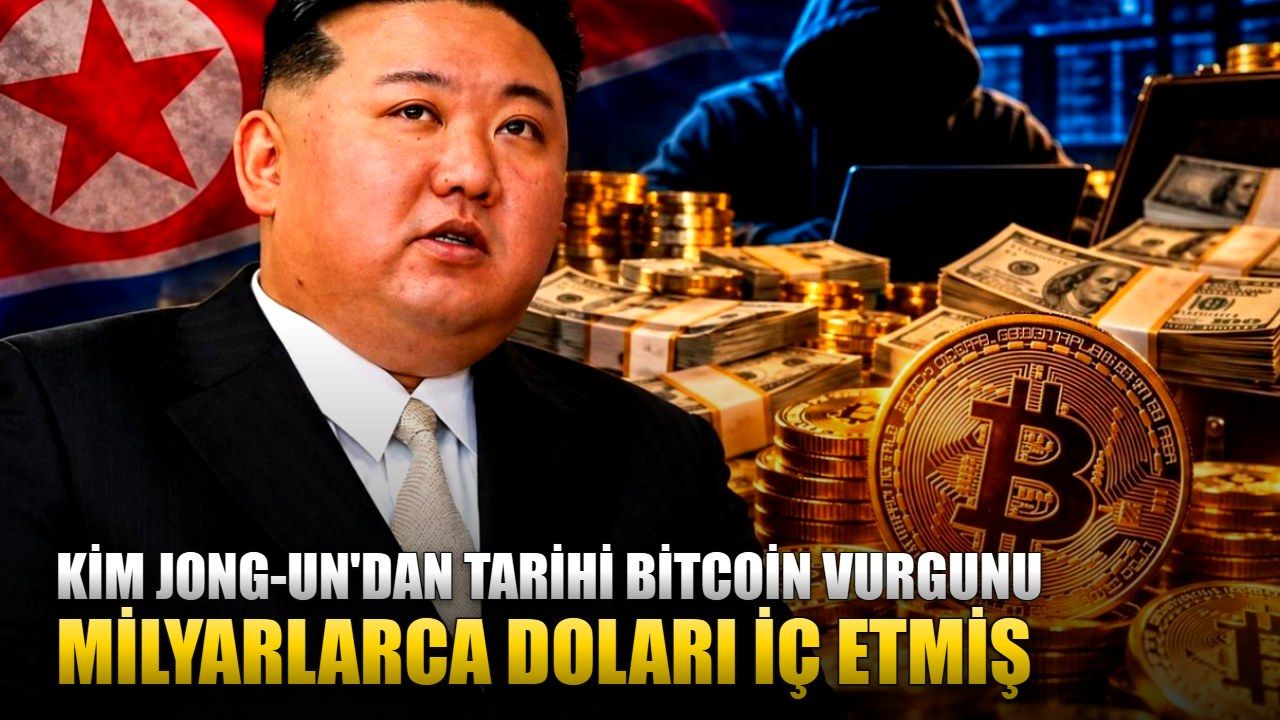
Dünyanın en büyük kripto para borsalarından Binance'e 29 Ekim 2026'da düzenlenen siber saldırıda yaklaşık 6,36 milyar dolar değerinde dijital varlığın saldırganların kontrolündeki cüzdanlara aktarıldığı belirlendi. Blockchain analiz şirketi TRM Labs, saldırının Kuzey Kore bağlantılı TraderTraitor adlı hacker grubu tarafından gerçekleştirildiğini yüksek güven düzeyiyle değerlendirdi. Binance ise güvenlik ihlalini doğrularken saldırganların kimliği ve sistemlere nasıl eriştiklerine ilişkin soruşturmanın sürdüğünü açıkladı.
6,36 MİLYAR DOLARLIK SALDIRI 20 DAKİKADA GERÇEKLEŞTİ
TRM Labs'ın 29 Ekim 2026 tarihli teknik analizine göre saldırganlar, Binance'e ait cüzdanlardan Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base ve Polygon olmak üzere 10 farklı blockchain ağı üzerinden varlık transfer etti. Yaklaşık 6,36 milyar dolarlık transferin büyük bölümü, Türkiye saatiyle 23.05'te başlayan yaklaşık 20 dakikalık süreçte gerçekleştirildi. Bu tutar, doğrulanması halinde kripto para sektöründe bugüne kadar kaydedilen en büyük hırsızlık olacak.
Saldırının büyüklüğü, önceki rekorla karşılaştırıldığında daha net ortaya çıkıyor. ABD Federal Soruşturma Bürosunun (FBI) 26 Şubat 2025 tarihli açıklamasına göre Bybit borsasından yaklaşık 1,5 milyar dolarlık kripto varlık çalınmıştı. Binance olayında tespit edilen tutar, Bybit saldırısındaki kaybın yaklaşık 4,24 katına ulaştı. Böylece iki saldırının toplam büyüklüğü 7,86 milyar doları buldu.
KUZEY KORE BAĞLANTILI TRADERTRAITOR ŞÜPHESİ
TRM Labs, blockchain üzerindeki para hareketleri ve zincir dışı istihbarat verilerini birlikte değerlendirerek saldırıyı Kuzey Kore bağlantılı TraderTraitor grubuna atfetti. Şirket, saldırı öncesinde yapılan hazırlıkların, işlem imzalarının önceden oluşturulmasının ve bazı cüzdan hareketlerinin grubun geçmiş operasyonlarıyla benzerlik taşıdığını bildirdi. Bununla birlikte söz konusu değerlendirme, saldırganların kimliğinin resmî makamlar tarafından kesinleştirildiği anlamına gelmiyor.
TraderTraitor ismi daha önce de uluslararası bir soruşturmada gündeme gelmişti. FBI, 26 Şubat 2025'te yayımladığı I-022625-PSA numaralı güvenlik duyurusunda Bybit saldırısından Kuzey Kore'yi sorumlu tutmuş ve faaliyeti TraderTraitor olarak tanımlamıştı. FBI, o dönemde çalınan varlıkların binlerce farklı blockchain adresine dağıtılarak izlerinin kaybettirilmeye çalışıldığını açıklamıştı.
SALDIRGANLAR BINANCE SİSTEMLERİNE NASIL GİRDİ?
Binance'in ilk incelemesi, saldırganların şirketin DevOps mühendislerinden birine ait dizüstü bilgisayarı ele geçirmiş olabileceğine işaret ediyor. Bu cihaz üzerinden şirketin hizmet ortamına erişildiği ve yetkisiz para çekme işlemlerinin başlatıldığı değerlendiriliyor. Binance, kripto para cüzdanlarının özel anahtarlarının sızdırıldığına ilişkin herhangi bir kanıt bulunmadığını belirtti. Saldırının kesin teknik nedeni ise henüz açıklanmadı.
TRM Labs'ın teknik incelemesinde Ethereum ağındaki işlemlere ilişkin önemli bir ayrıntı da yer aldı. Analize göre saldırganlar, EIP-7702 olarak bilinen Ethereum özelliğinden yararlanarak Binance'e ait bir sıcak cüzdanın saldırgan kontrolündeki akıllı sözleşme kodunu çalıştırmasını sağladı. İşlem öncesinde 50 ayrı yetkilendirmenin hazırlandığı belirlendi. Bu yöntem, saldırganların yalnızca mevcut varlıkları değil, daha sonra ilgili cüzdana gelen fonları da aktarmasına olanak tanıdı.
Teknik bulgular, saldırının yalnızca tek bir kripto para ağıyla sınırlı olmadığını gösteriyor. Ethereum üzerindeki akıllı sözleşme mekanizması kullanılırken diğer ağlarda geçerli imzalarla gerçekleştirilen transferler tespit edildi. Ancak bu imzaların hangi aşamada ve nasıl elde edildiği henüz kesin olarak açıklığa kavuşturulamadı.
YAKLAŞIK 3 MİLYAR DOLARLIK VARLIK DONDURULDU
Binance, saldırının ardından blockchain sektöründeki kuruluşlarla koordineli çalışma başlattı. Şirketin açıklamasına göre yaklaşık 3 milyar dolarlık varlığın hareketi engellendi. TRM Labs'ın 29 Ekim tarihli incelemesinde ise Tether, Circle, Ripple ve World Liberty Financial tarafından yaklaşık 2,67 milyar dolarlık varlığın dondurulduğu, Arbitrum ağındaki müdahaleyle de yaklaşık 30 milyon dolarlık ek varlığın güvence altına alındığı belirtildi. Böylece analizde ayrıntıları verilen dondurma işlemleri yaklaşık 2,7 milyar dolara ulaştı.
TRM Labs'ın tespitlerine göre saldırganların kontrolündeki adreslerde 420 binden fazla Ethereum ve 18 bin 270 Bitcoin bulunuyor. Bu iki kripto varlığın toplam değeri, incelemenin yapıldığı sıradaki fiyatlarla yaklaşık 2,4 milyar dolar olarak hesaplandı. Saldırganların diğer ağlarda da varlıklarının bulunduğu belirtilirken çalınan fonların tamamının geri alınabildiğine ilişkin bir açıklama yapılmadı.
18 BİN 270 BITCOIN 19 FARKLI CÜZDANA DAĞITILDI
30 Ekim 2026'da yayımlanan blockchain incelemesinde, Binance'ten çıkarılan 18 bin 270 Bitcoin'in kısa sürede 19 farklı cüzdana dağıtıldığı ortaya konuldu. Cüzdanların 17'sinde ayrı ayrı 1.000 Bitcoin bulunduğu, kalan varlıkların ise diğer iki adrese aktarıldığı belirlendi. İncelemenin yapıldığı saat itibarıyla söz konusu cüzdanlardan yeni bir çıkış işlemi tespit edilmedi.
Bu gelişme, saldırı sonrasında varlıkların geri alınması bakımından önemli bir teknik farklılığı ortaya koyuyor. Merkezi kuruluşlar tarafından çıkarılan bazı sabit kripto paralarda şüpheli adreslerin dondurulması mümkünken Bitcoin ağında aynı yöntem uygulanamıyor. Bu nedenle saldırganların elindeki Bitcoin'lerin hareketlerinin izlenmesi ve varlıkların kripto para borsalarına ulaşması halinde müdahale edilmesi önem taşıyor.
BINANCE KULLANICILARININ PARALARI GÜVENDE Mİ?
Binance, güvenlik olayının ardından bazı ağlarda para yatırma ve çekme işlemlerini geçici olarak durdurdu. Şirket, kullanıcı varlıklarının güvende olduğunu ve saldırı nedeniyle oluşan kayıpların karşılanacağını bildirdi. Binance'in kurucu ortaklarından Yi He de kullanıcı zararlarının şirket tarafından karşılanacağını açıkladı. Bununla birlikte işlemlerin normale dönüş takvimi ve güvenlik incelemesinin tamamlanacağı tarih konusunda kesin bir bilgi paylaşılmadı.
Türkiye'deki Binance kullanıcıları açısından da temel konu, para yatırma ve çekme işlemlerinin hangi ağlarda kullanılabildiği ve güvenlik kontrollerinin ne zaman tamamlanacağı. Saldırının Binance'in küresel altyapısında gerçekleşmesi, Türkiye'deki her kullanıcının hesabından doğrudan para çekildiği anlamına gelmiyor. Kullanıcıların işlem yapmadan önce kullandıkları platformun resmî duyurularını ve ilgili blockchain ağının güncel durumunu kontrol etmeleri önem taşıyor.
SİBER SALDIRI KRİPTO PARA PİYASASINI DA ETKİLEDİ
Saldırı haberlerinin ardından kripto para piyasalarında satış baskısı görüldü. Associated Press'in 30 Ekim tarihli haberine göre Bitcoin, perşembe akşamı yüzde 3,2 değer kaybederek 79 bin doların altına geriledi. Piyasadaki hareketlilik, güvenlik olayının yalnızca Binance kullanıcılarını değil, daha geniş kripto para ekosistemini de etkileyebileceğini gösterdi. Ancak fiyat hareketlerinin tamamını tek başına saldırıya bağlamak mümkün değil.
SORUŞTURMADA HANGİ SORULAR YANIT BEKLİYOR?
Binance saldırısında 30 Ekim itibarıyla üç temel konu açıklığa kavuşmuş değil: Yetkisiz işlemlerin gerçekleştirilmesini sağlayan erişimin tam olarak nasıl elde edildiği, saldırganların kimliğinin resmî soruşturmayla doğrulanıp doğrulanmayacağı ve dondurulamayan varlıkların ne kadarının geri alınabileceği. TRM Labs, şüpheli adresleri takip etmeyi sürdürdüğünü ve yeni bulguları sektör ortaklarıyla paylaşacağını bildirdi.
FBI'ın 2025 yılındaki Bybit soruşturmasında yaptığı uyarı da mevcut olay açısından önem taşıyor. Kurum, Kuzey Kore bağlantılı saldırganların çalınan dijital varlıkları farklı ağlara ve binlerce adrese dağıtarak daha sonra geleneksel para birimlerine dönüştürmeye çalıştığını açıklamıştı. Binance soruşturmasında da para hareketlerinin izlenmesi, saldırının arkasındaki yapının belirlenmesi ve kalan varlıkların kurtarılması bakımından kritik önem taşıyor.